

Jesienny Security BootCamp – dwa dni praktyki i wymiany doświadczeń

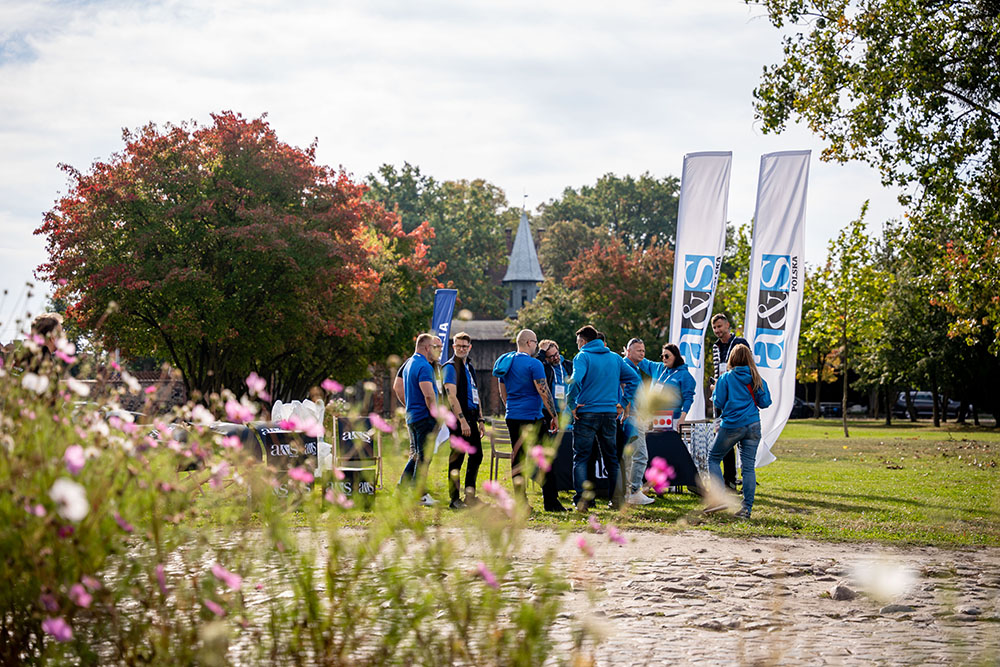
Realne scenariusze, praktyczne zadania, aktualne zagrożenia i technologie wspierające bezpieczeństwo – tak wyglądała jesienna edycja Security BootCampu, która odbyła się 1–2 października w Folwarku Wąsowo. Dwudniowe szkolenie zgromadziło osoby odpowiedzialne za bezpieczeństwo organizacji: security i risk managerów, specjalistów ds. ochrony, facility management oraz compliance.
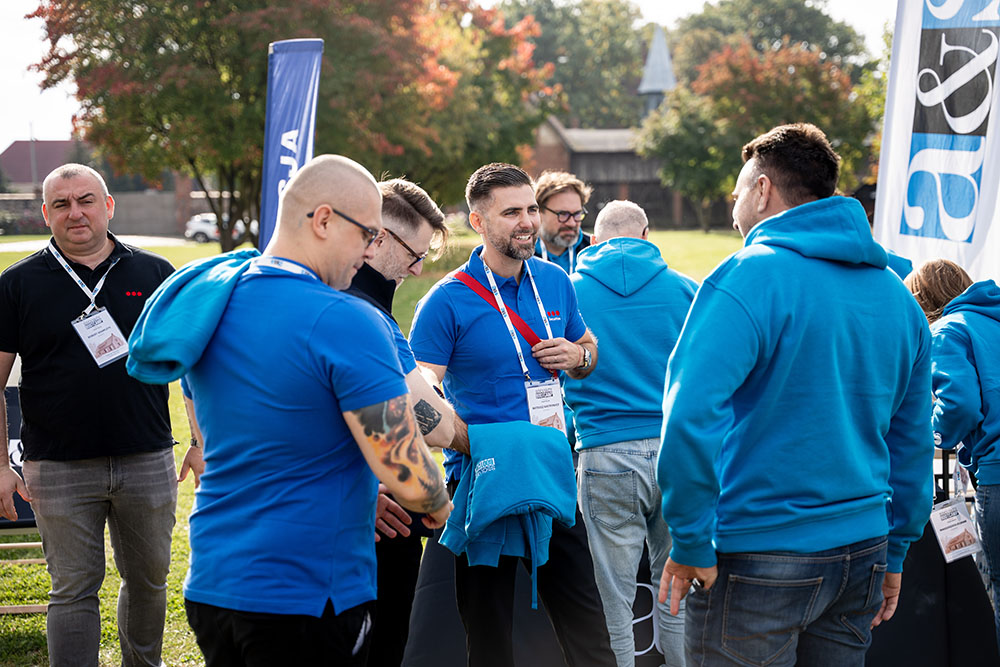
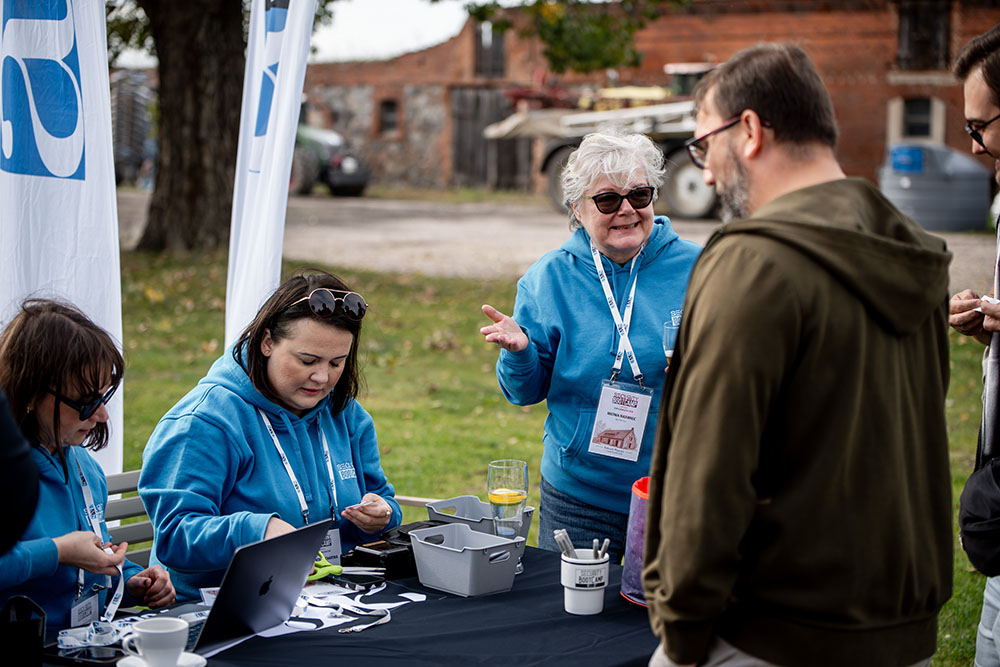
Jedenasta już edycja BootCampu miała praktyczny i angażujący charakter, a wspaniała, jesienna pogoda sprzyjała zarówno zdobywaniu wiedzy, jak i integracji. Uczestnicy odwiedzali stanowiska przygotowane przez poszczególnych partnerów: Hanwha Vision, Ifter, Inner Range, Securitas i STID. Na każdym stoisku czekało inne zadanie – wymagające nie tylko poznania prezentowanych rozwiązań, ale przede wszystkim analizy sytuacji, podjęcia decyzji i znalezienia odpowiedzi na konkretny problem związany z bezpieczeństwem.
Taka formuła pozwoliła uczestnikom nie tylko poznać nowe technologie, ale sprawdzać je w działaniu i konfrontować wiedzę z praktyką.
Od alarmu do decyzji
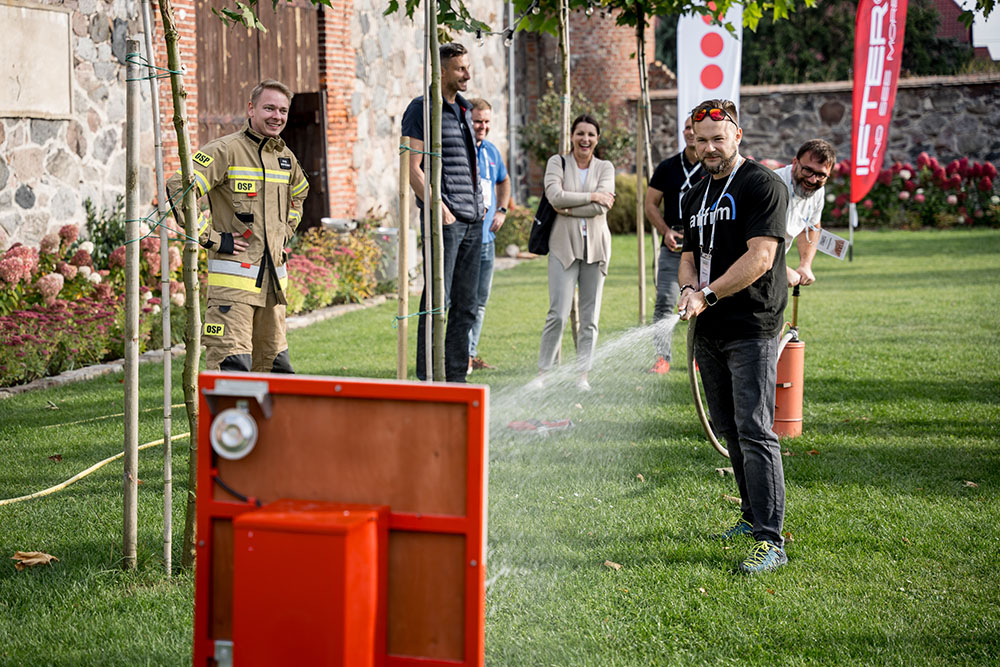
Na stanowisku przygotowanym przez Securitas i IFTER, skoncentrowano się na optymalizacji procesów związanych z bezpieczeństwem pożarowym. Na przykładzie Ifter EQU Fire System Integrator uczestnicy mierzyli się z zadaniami dotyczącymi obsługi zdarzeń – od pojawienia się alarmu, przez jego weryfikację, po podjęcie odpowiednich działań operacyjnych.
VMS jak pilot do telewizora?
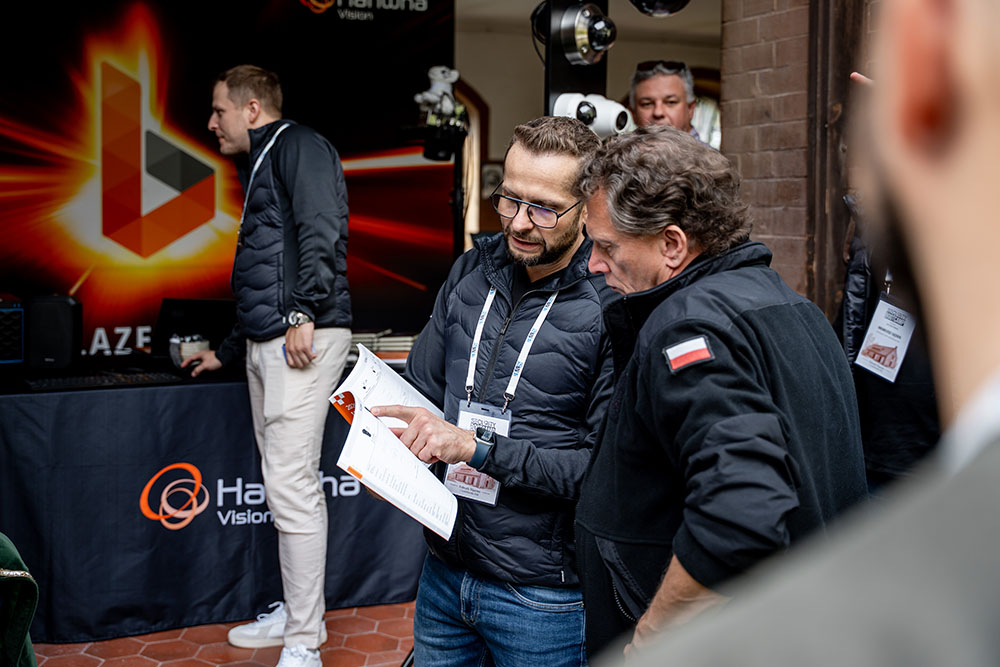
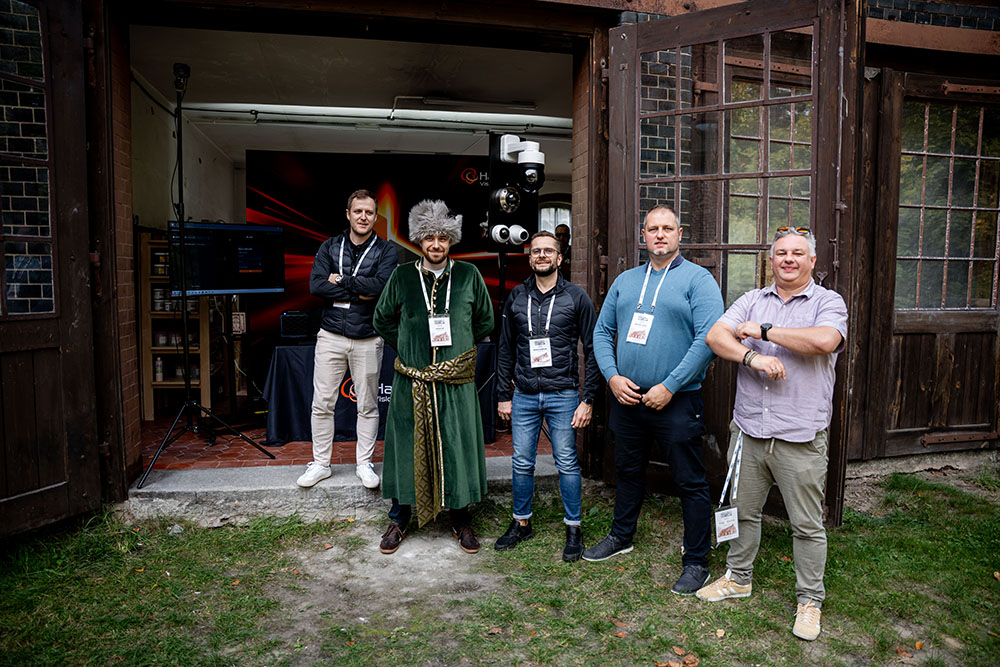
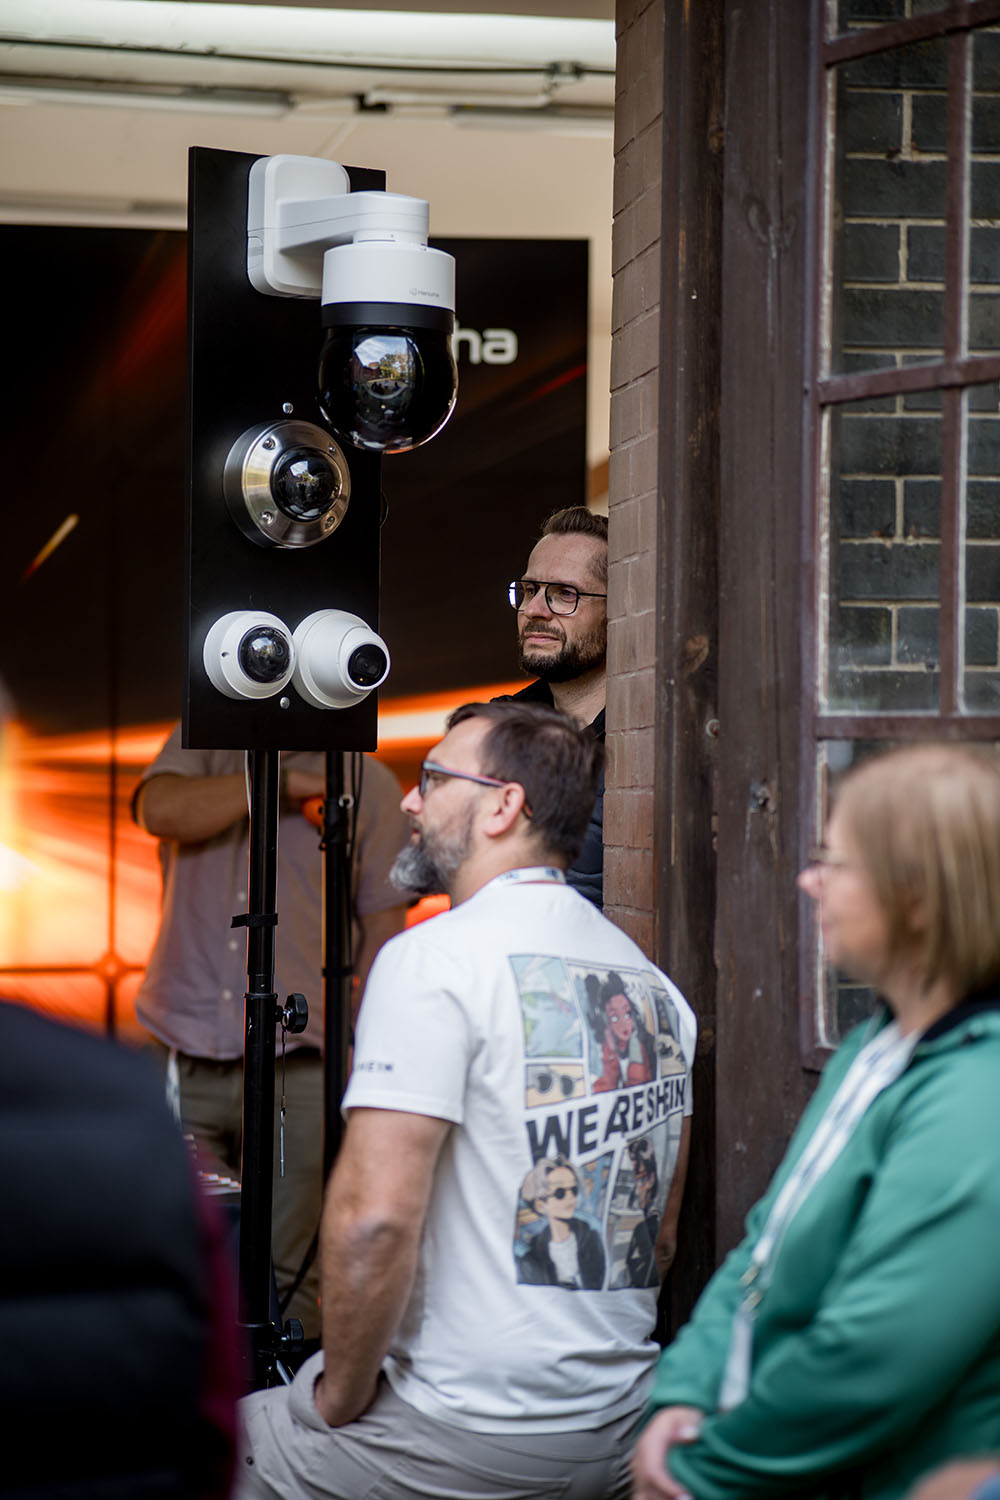
Hanwha Vision postawiła uczestników przed wyzwaniem związanym z projektowaniem i obsługą systemów VMS. Punktem wyjścia była prosta analogia: dobry system powinien być tak intuicyjny jak pilot do telewizora. Zadanie pozwalało spojrzeć na VMS zarówno z perspektywy użytkownika, jak i instalatora, zwracając uwagę na funkcjonalność, wygodę obsługi, skalowalność i niezawodność.
Bezpieczeństwo end-to-end
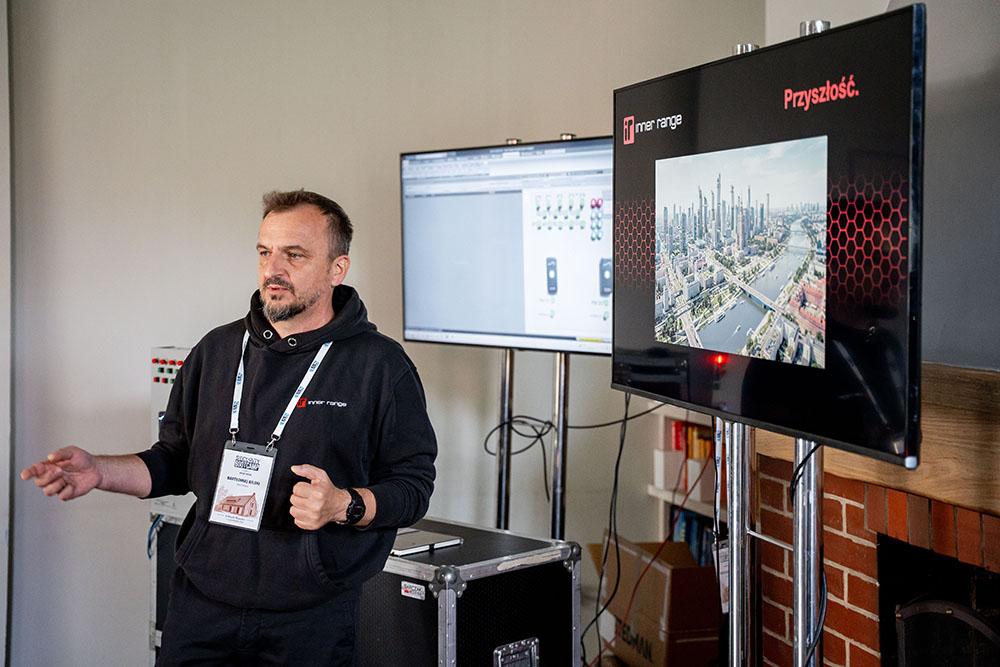
Na stanowisku Inner Range uczestnicy analizowali bezpieczeństwo systemu kontroli dostępu. Ich zadaniem było spojrzenie na cały system – od identyfikatora i czytnika, przez kontrolery i sieć, aż po serwery, dane i administratorów – oraz wskazanie potencjalnych słabych punktów.
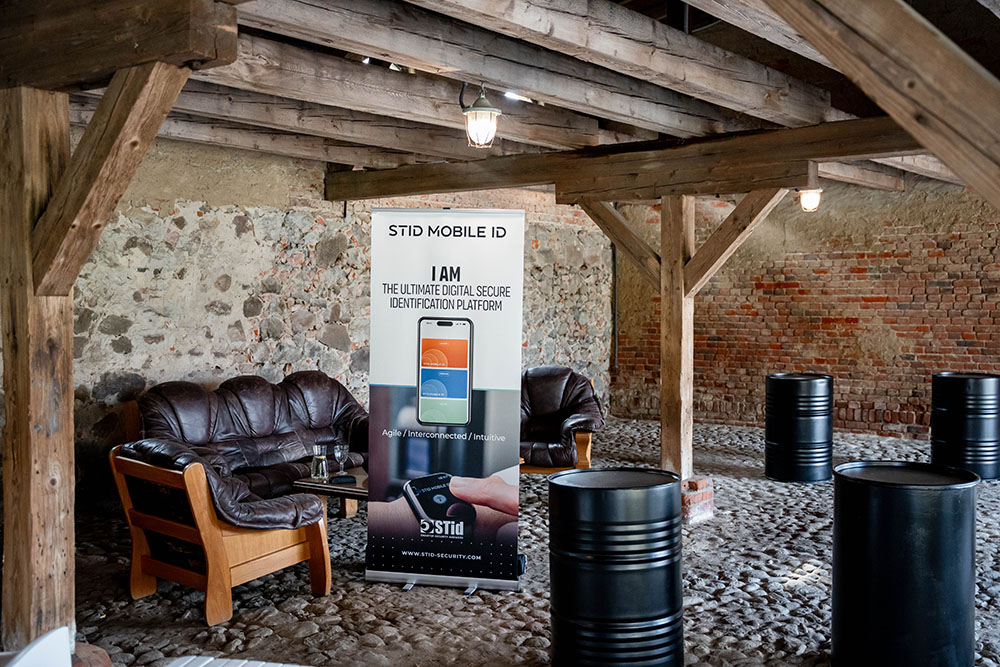
STid rozszerzyło temat kontroli dostępu poza drzwi budynku. Uczestnicy pracowali nad scenariuszami dotyczącymi bezpieczeństwa pojazdów, parkingów, stref logistycznych i przewożonego ładunku, szukając sposobów na ograniczenie ryzyka nieautoryzowanego dostępu, kradzieży czy ingerencji w transport.
Człowiek w centrum zagrożeń
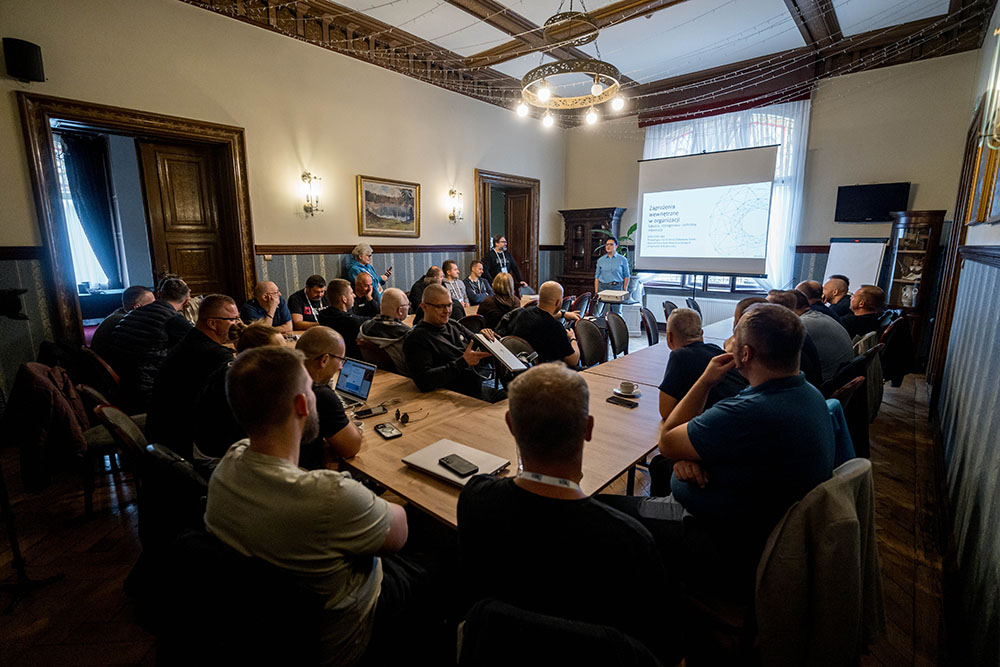
Drugi dzień szkolenia poświęcono zagrożeniom wewnętrznym. Mjr dr Anna Grabowska-Siwiec, były oficer kontrwywiadu ABW, poprowadziła zajęcia dotyczące sabotażu, szpiegostwa gospodarczego oraz ochrony informacji. Uczestnicy analizowali ryzyka związane z nieuprawnionym pozyskiwaniem, wykorzystywaniem i ujawnianiem informacji przez pracowników, współpracowników, kontrahentów i inne osoby posiadające dostęp do zasobów organizacji.
To właśnie praktyczny charakter Security BootCampu, możliwość wymiany doświadczeń i bezpośredniej konfrontacji z realnymi scenariuszami sprawiły, że dwa dni szkolenia stały się nie tylko źródłem wiedzy, ale również intensywnym treningiem reagowania na sytuacje, z którymi osoby odpowiedzialne za bezpieczeństwo mogą spotkać się w swojej codziennej pracy.
Galeria zdjęć (222 zdjęć)